
WordPressの「更新」だけでは守れなかった10月|PHP・Node.js・Next.js・Pythonに相次いだ脆弱性
8月の記事「AIが脆弱性を見つける時代に、Webサイトの管理者が今できること」で、AIがソフトウェアの弱点を見つける力が急に伸びていることから、近いうちにWebサイトを支えるソフトウェアで重大な問題が見つかり、実際の攻撃につながる可能性が高いと書きました。
その予測どおり、2か月ほどたった10月に、Webサイトを支える基盤のソフトウェアで重大な脆弱性の公表が続き、実際の攻撃も起きました。この数週間に何があったのかを、WordPressでサイトを運営している方に向けて整理します。
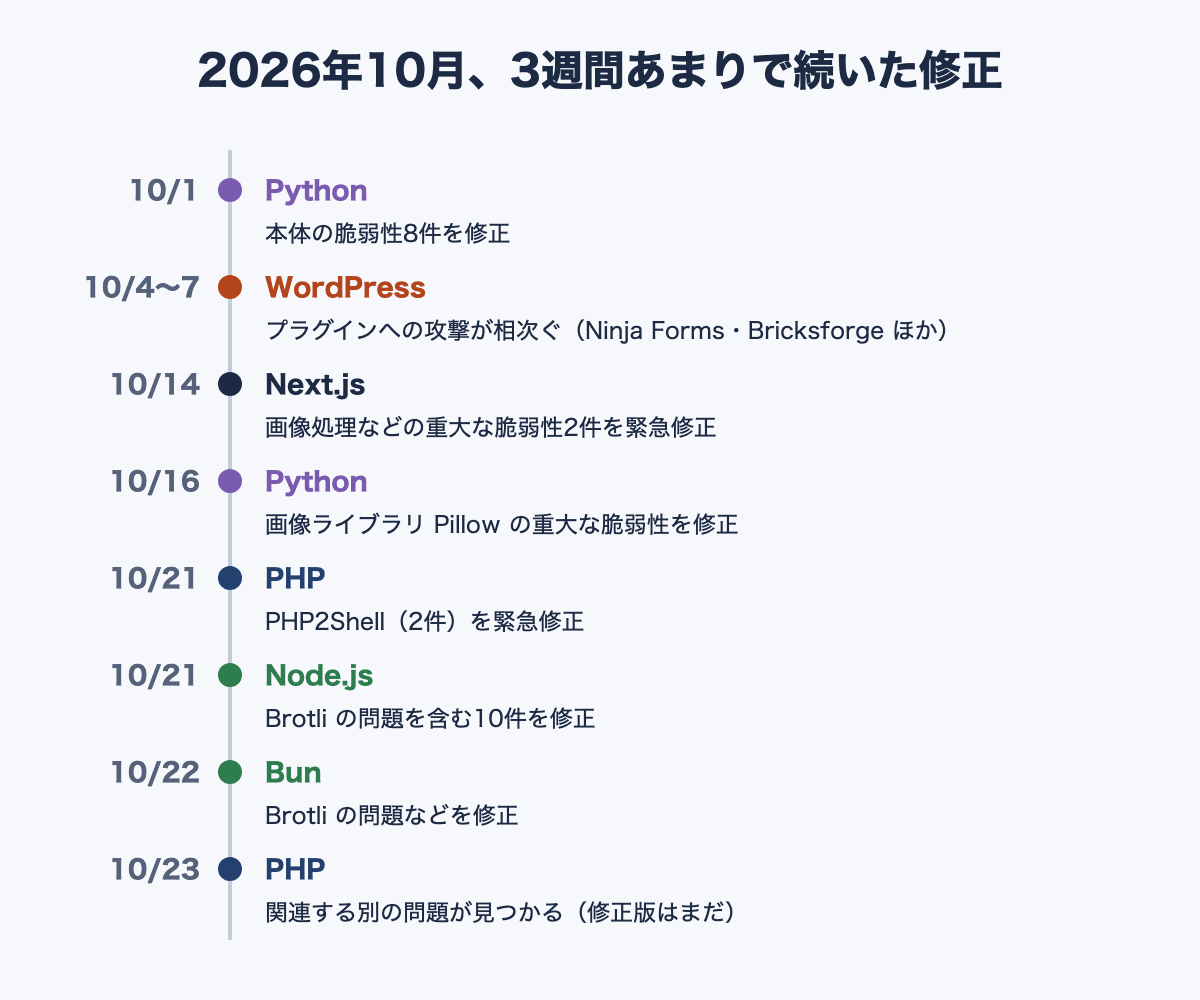
10月21日、PHPに2件の重大な脆弱性
10月21日、WordPressを動かしているプログラミング言語「PHP」の開発チームが、緊急の修正版を公開しました。修正された2件(CVE-2026-109618/CVE-2026-109619)は、まとめて「PHP2Shell」と呼ばれています。深刻度はどちらも10点満点中9.2です。
- 何が起きるのかログインしていない第三者が、外からサーバー上で好きなプログラムを動かせるおそれがあります。サイトの書き換え、情報の抜き取り、ほかのサイトを攻撃する踏み台など、何でもできてしまう状態です。
- どこに弱点があったのか1件目は、メモリが足りなくなってPHPの処理が途中で止まったときに、作りかけのデータが残ってしまう不具合です。2件目は、使い終わったはずのデータがその後も参照されてしまう不具合です。どちらもPHPの中心部分の問題です。
- 誰が対象になるのか修正前のPHPが動いていて、外からのアクセスを受け付けているサーバーです。WordPressのバージョンも、入れているプラグインも関係ありません。
さらに10月23日には、関連する別の問題(CVE-2026-115560)も見つかりました。こちらは10月21日の修正版では直っておらず、次の修正版が出るまでは、PHPの設定の一部(session.upload_progress.enabled)を止めておくよう案内されています。
「WordPressを更新したから大丈夫」ではない
ここが一番お伝えしたいことです。
PHP2ShellはWordPressの外側、つまりWordPressを動かしている土台の問題です。そのため、WordPressの管理画面で本体やプラグインを最新にしても、この穴はふさがりません。直すには、サーバーのPHPそのものを修正版に入れ替える必要があります。
レンタルサーバーを使っている場合、PHPを入れ替えるのは基本的にサーバー会社です。自社で操作できる場所ではないため、サーバー会社の対応が終わるまでは待つしかありません。また、Amazonは、公表の4日前にあたる10月17日に、おとりとして置いたサーバーでこの弱点を狙った攻撃の試みを観測したと発表しています。
なお、PHPの問題はOpenAIなどの研究者が報告に加わったと公表されています。後で触れる圧縮処理(Brotli)の問題も、OpenAIが見つけたと報じられています。AI企業が脆弱性の発見に深く関わるようになっており、8月に予測していた流れが、そのまま現実になりました。
同じ月、プラグインの穴も狙われていた
WordPressのもう一つの弱点は、やはりプラグインです。10月だけでも、実際に攻撃に使われた例が続きました。
- Bricksforge(10月7日から攻撃を確認)深刻度は10点満点中9.8〜10点(評価する会社による)です。ログインしていない第三者がファイルを送り込み、サーバー上で動かせる状態でした。
- Ninja Forms/WPC Product Bundles for WooCommerce(10月4〜5日から攻撃を確認)お問い合わせフォームとネットショップ用のプラグインです。広く使われているぶん、まとめて狙われました。
プラグインは、世界中の個人や小さな会社が作っています。品質も、問題が見つかったときの対応の速さもまちまちです。そして多くのサイトでは、次のような状態になっています。
- 制作したときに入れたまま、何年も更新していない
- もう使っていないのに、無効にしただけで残っている
- 開発が止まり、修正版がもう出ないものを使い続けている
「本体は自動更新にしているから安心」と思われている方ほど、プラグインが盲点になりがちです。
WordPressは二重に守る必要がある
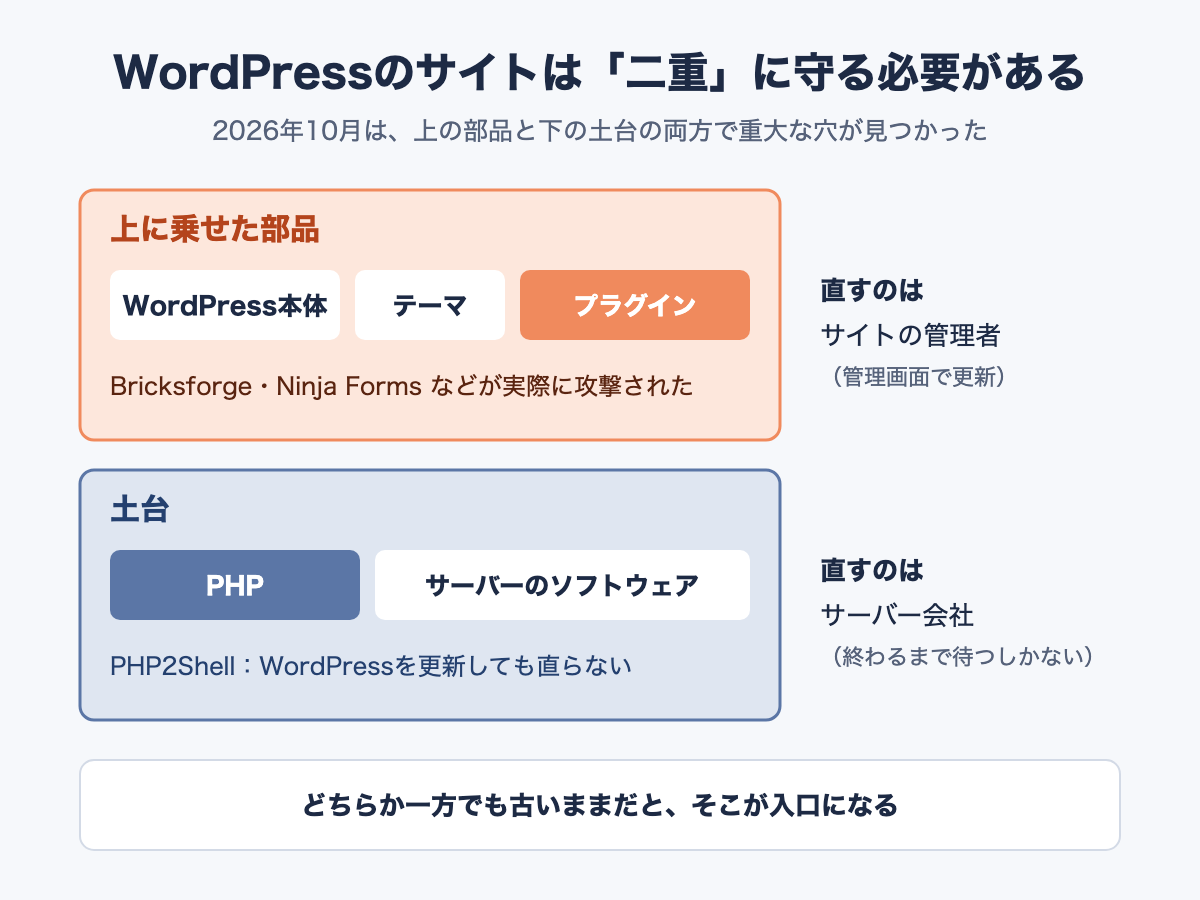
10月のできごとをまとめると、WordPressのサイトは次の二つを同時に守らなければなりません。
- 土台PHPやサーバーのソフトウェアです。サーバー会社の対応を待つ必要があります。
- 上に乗せた部品WordPress本体・テーマ・プラグインです。こちらは自分たちで更新する必要があります。
どちらか一方でも古いままだと、そこが入口になります。そして、AIで弱点が見つかるペースが速くなるほど、「気づいたら更新する」という運用では追いつかなくなっていきます。
PHPだけではない。Node.js・Next.js・Pythonなども相次いで修正
この時期に修正が相次いだのはPHPだけではありません。WordPress以外の仕組みで作ったサイトや、制作に使う道具にも関わる話です。
- Next.js(10月14日)Reactでサイトを作るときに広く使われている仕組みです。画像を処理する部分などに重大な脆弱性が2件見つかり、緊急の修正版(16.4.1/15.5.28)が出ました。サーバー上でNext.jsを動かしているサイトが対象です。
- Node.js(10月21日)Webアプリや制作ツールで広く使われている実行環境です。10件の脆弱性が修正されました。いちばん重いのは、圧縮データを展開する処理(Brotli)の不具合で、細工したデータを送るだけで攻撃できるおそれがあります。サポートが終わった古いバージョン(20以前)には修正が出ていません。
- Bun(10月22日)Node.jsと同じ役割を持つ新しい実行環境です。同じBrotliの問題などが修正されました(1.4.4)。
- Python(10月)10月1日に本体で8件、16日には画像処理ライブラリ「Pillow」で、細工した画像を開くだけでコマンドが動いてしまう問題(深刻度9.2)が修正されました。Brotliの問題もPythonに及んでいます。
- 配布物の改ざん(10月21日)Pythonで広く使われているライブラリ(LiteLLM)の配布版が改ざんされていた事件もありました。「最新版を入れれば安全」とも限らず、どこから入れるかにも気を配る必要があります。
もう一つ気をつけたいのが、修正版が手元に届くまでの時間差です。パソコンにツールを入れる仕組み(MacのHomebrewなど)を使っている場合、公式が修正版を出してから、その仕組みで配られるまでに数日かかることがあります。今回も、Node.jsの修正版がすぐには届きませんでした。「更新コマンドを実行したから大丈夫」ではなく、実際に入ったバージョンを確かめることが大切です。
私たちが実際にやったこと
MyChoiceでは8月の移行に加えて、10月21日からの数日で次のことを行いました。
- 担当しているすべてのサイトで、PHPやNode.jsが外から届く場所で動いていないかを確認しました。8月にクラウドの静的配信へ移していたため、公開中のサイトでは影響がないことを確かめられました。Next.jsで作ったサイトも、あらかじめ書き出したページを配信する形にしているため、配信時には影響しません。
- 旧サーバーに残していたWordPressを停止しました。8月の移行後も、万一のときに元へ戻せるよう、旧サーバーのWordPressを一時的に残していました。今回のPHPの問題を受けて、バックアップを取ったうえで停止しています。サイトを移したあとに古いサーバーが残ったままになるのは、一般によくある見落としです。人が見なくなったサーバーは更新も止まりやすく、格好の標的になります。
- 社内のパソコンと開発環境を更新しました。Node.js・Python・画像処理や圧縮のライブラリを修正版に上げました。Homebrewで修正版が届いていなかったものは、公式の配布物を署名で確かめたうえで入れています。あわせて、自動ビルドの設定でサポートが切れたNode.jsを使っていた箇所も見直しました。
- ライブラリを入れるときのルールを決めました。改ざん事件を受けて、公開されてから一定の日数がたった版だけを入れることにしました。
今すぐ確認していただきたいこと
WordPressのサイトをお持ちの方は、次の点を確認してみてください。
- サーバー会社のお知らせを確認するPHP2Shellの修正が終わっているかどうかを確かめます。
- PHPのバージョンを確認する8.2より古いなど、サポートが終わった版には修正が出ません。
- プラグインを見直す使っていないものは無効化ではなく削除し、残すものは最新にします。最終更新が何年も前のものは、代わりを検討します。
- 知らない管理者アカウントがないか確認する乗っ取られたサイトでは、隠れた管理者が作られていることがあります。
- 移行前の古いサーバーやテスト環境が残っていないか確認する
- バックアップから戻せるかを確認する
制作会社や社内でNext.js・Node.js・Bun・Pythonを使っている場合は、それぞれ修正版に上がっているかもあわせて確認してください。
おわりに
8月の記事で予測したとおり、10月にはWebを支えるソフトウェアで重大な問題が相次ぎ、実際の攻撃も起きました。
MyChoiceでは8月の時点でこうした事態に備え、担当するサイトの移行を済ませていました。そのため、今回の一連の問題でも、公開中のサイトへの影響を数日で確認し終えることができました。
脆弱性はこれからも見つかり続けますし、そのペースは速くなっていくと考えています。大切なのは、見つかったときにすぐ直せる体制を持っておくこと、そしてそもそも狙われる場所を減らしておくことです。
MyChoiceでは、今回ご紹介した点検・更新・WordPressからの移行を、自社とお客さまのサイトで実際に行っています。「自社のサイトは大丈夫だろうか」「古いサーバーが残っていないか見てほしい」といったことがあれば、お問い合わせからお気軽にご相談ください。
参考
- PHP ships emergency patches for critical PHP2Shell flaws(BleepingComputer)
- Node.js 2026年10月のセキュリティリリース(Node.js公式)
- Next.js Security Update: October 14, 2026(Next.js公式)
- CVE-2026-85097 Bricksforge Vulnerability: What Site Owners Must Know(eSecurity Planet)
- Amazon threat intelligence identifies PHP2Shell exploitation prior to public disclosure(AWS Security Blog)
- Ninja Forms plugin flaw exploited to hack WordPress sites(BleepingComputer)