
「AIが脆弱性を見つける時代」に、Webサイトの管理者が今できること
2026年8月14日、中国のAI企業Z.ai(旧Zhipu AI)が、新しいAIモデル「GLM-5.3」を発表しました。
プログラムを書く力が高いことに加えて、同社は発表のなかで「ソフトウェアの脆弱性を見つけ、攻撃の手順まで組み立てる能力が、想定より早く伸びた」と説明しています。また発表時点で、モデルの中身(重み)を約2週間後に一般公開するとしていました。
私たちはセキュリティの専門会社ではなく、日々Webサイトの集客や運用を支援しているマーケティングの会社です。その立場から見て、これから何が起きそうか、そして今のうちに何をしておくべきかをまとめておきます。
何が変わりそうなのか
これまでも、Webサイトへの攻撃はありました。ただ、ソフトウェアの弱点を見つけて実際の攻撃につなげるには、専門の知識と時間が必要でした。この「手間」が、ある意味で防波堤になっていたのだと思います。
AIが脆弱性を見つける作業を肩代わりできるようになると、この防波堤が低くなるおそれがあります。
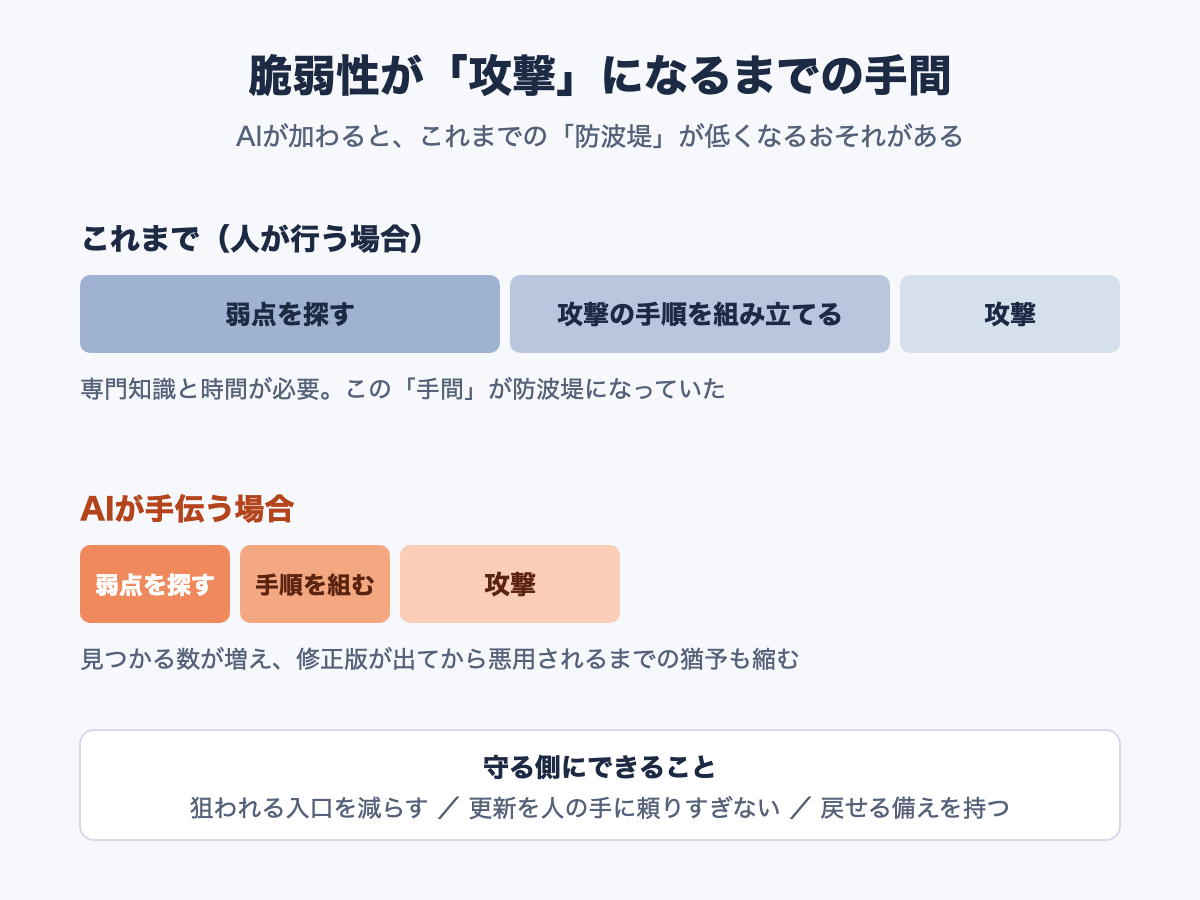
- 見つかる弱点の数が増える人が何年も見落としていた古いプログラムの不具合が、まとめて見つかるかもしれません。
- 見つかってから攻撃されるまでの時間が短くなる修正版が出てから、それが悪用されるまでの猶予が縮むかもしれません。
- 狙われる相手が広がるこれまで「小さなサイトだから狙われない」と言えたところも、攻撃が自動化されれば例外ではなくなります。
もちろん、AIは守る側にも使われます。今回の発表でも、防御への活用がうたわれています。ただ、中身が公開されたモデルは誰でも手元で動かせるため、使い方を制限するのは難しくなります。
WordPressのサイトで心配していること
特に気になっているのは、WordPressのように、サーバー上で常にプログラムが動いている仕組みのサイトです。
WordPressは便利で、世界中のサイトで使われています。だからこそ、弱点が一つ見つかれば影響がとても広く、攻撃する側から見ると「効率のよい」相手になります。本体だけでなく、プラグインやテーマ、それを動かしているPHPやサーバーまで、守るべき場所がたくさんあります。
実際に7月から8月にかけて、WordPress本体とプラグインで重大な脆弱性が相次ぎました(詳しくは8月12日の記事でまとめています)。
「更新をこまめにする」のは基本です。ただ、修正版が出てから攻撃されるまでの時間が短くなると、人の手による更新では間に合わない場面も出てくると思います。
私たちが今月行ったこと
こうした話を以前から耳にしていたこともあり、8月初旬に、MyChoiceが担当しているお客さまのサイトをすべてWordPressから別の仕組みに移しました。
具体的には、サーバー側でプログラムを動かし続ける形をやめて、あらかじめ作っておいたページをクラウドから配信する形(静的サイト)に切り替えています。
- 攻撃される入口を減らせるログイン画面やデータベースが外に出ていないため、狙われる場所そのものが少なくなります。
- 更新の手間とリスクを減らせるプラグインを一つずつ更新して、動くかどうかを確かめる作業がほぼなくなります。
- 表示が速くなる副次的な効果ですが、検索での評価や問い合わせの数にもよい影響があります。
すべてのサイトにとってこれが正解だとは思いません。会員機能やネットショップなど、サーバー側の処理が欠かせないサイトもあります。ただ、お知らせの更新やサービスの紹介が中心のサイトであれば、検討する価値は十分にあると考えています。
今すぐできること
すぐに移行するのは難しい、という方も多いと思います。その場合でも、次のことは今日から確認できます。
- WordPress本体・プラグイン・テーマを最新にする
- 使っていないプラグインやテーマを、停止ではなく削除する
- サーバーのPHPのバージョンを確認する(サポートが終わったものを使っていないか)
- 管理画面のパスワードを強くし、二段階認証を設定する
- バックアップがきちんと取れていて、そこから戻せることを確認する
- 制作会社や保守会社と「何かあったときに誰が対応するか」を決めておく
おわりに
いつ、どこで、何が起きるのかを正確に言い当てることはできません。ただ、AIで弱点が見つかるペースが上がれば、近いうちにWordPressやそれを支えるソフトウェアで重大な問題が見つかり、実際の攻撃につながる可能性は高いと考えています。
だからこそMyChoiceは、何か起きてから慌てるのではなく、先に備えることにしました。AIの進歩はとても速く、「何か起きてから考える」のでは間に合いません。自社のサイトがどんな仕組みで動いていて、誰が守っているのか。この機会に一度確認してみることをおすすめします。
MyChoiceでは、WordPressサイトの点検や更新、静的サイトへの移行のご相談を承っています。気になることがあれば、お問い合わせからお気軽にご連絡ください。